ChatGPT נכנס ללשוניות של Chrome. מי שומר על המפתחות?
ב־15 באוקטובר ChatGPT קיבל יכולת לפעול בתוך הלשוניות הפתוחות ב־Chrome: למלא טפסים, לשלוח הודעות ולהוריד קבצים. ארבעה ימים אחר כך פורסם תחקיר של Reuters על האקר שהפעיל צבא של סוכנים נגד יותר מ־1,200 אתרים, ומיקרוסופט הודיעה שאי אפשר לסמוך על מודלי קצה. שלושה סיפורים, שאלה אחת: כמה סמכות נותנים לתוכנה שפועלת בשמנו.
סוג המידע בכתבה: הכרזה רשמית ותיעוד של OpenAI, דיווח עיתונאי עצמאי (Reuters), הכרזה ובלוג רשמי של Microsoft, ופרשנות של המערכת. לא ביצענו ניסוי מעשי בתוסף.
שבוע אחד, שלוש ידיים על המקלדת
ביום רביעי, 15 באוקטובר, פרסם החשבון הרשמי של ChatGPT ברשת X שרשור קצר: התוסף של ChatGPT ל־Chrome מקבל שדרוג, ומעכשיו הוא יכול לא רק לקרוא את הלשוניות הפתוחות אלא גם לפעול בתוכן. לפי הדוגמאות ש־OpenAI פרסמה ושצוטטו ב־The Verge וב־9to5Google, אפשר לבקש ממנו להשוות שלוש ספות שפתוחות בשלוש לשוניות, להעביר נתוני ספקים לגיליון השוואה, למלא טופס הרשמה לאירוע לפי מסמך תדריך, או למלא טופס לפני ביקור אצל רופא שיניים ולהוסיף את התור ליומן.
ביום שני, 19 באוקטובר, פרסמה Reuters תחקיר בלעדי: חוקר אבטחה מחברת NorForge צפה במשך שבועות בהאקר דובר סינית שהשאיר כמעט את כל העבודה לסוכני AI. לפי החוקר, הסוכנים ניסו לפרוץ ליותר מ־1,200 אתרים והצליחו להיכנס לאתרים של יותר ממאה חברות, ביניהן Deere ו־SharkNinja.
באותו יום פרסמה Microsoft פוסט של סגנית הנשיא לאבטחה, Hayete Gallot, עם משפט שקשה להתעלם ממנו: "מודלי קצה, בלי קשר למקור שלהם, אינם ראויים לאמון". החברה הציגה את הסוכנים כ"מקורבים" חדשים בתוך הארגון, ישויות שמקבלות גישה למידע ולמערכות, ולכן צריך לנהל אותן כמו שמנהלים הרשאות של עובדים.
שלושת הסיפורים לא קשורים זה לזה ישירות. ההאקר לא השתמש ב־ChatGPT, ו־Microsoft לא דיברה על התוסף של OpenAI. אבל יחד הם מציירים תמונה אחת: תוכנה שפועלת בשמנו כבר כאן, והשאלה המעשית עברה מ"מה היא יודעת לעשות" ל"מה מותר לה לעשות".
מה בדיוק הוכרז, ומה זמין
לפי עמוד התיעוד הרשמי של OpenAI, התוסף עובד ב־Chrome, Edge, Brave, Opera ו־Vivaldi, ומתחבר לאפליקציית ChatGPT למחשב. יש בו שני מצבים עיקריים. הראשון הוא צ׳אט צדדי: חלון ChatGPT שנפתח ליד העמוד ועונה על שאלות לגביו. השני הוא שליטה בדפדפן: מתוך שיחה במצב Work או Codex כותבים @Chrome (או שם הדפדפן האחר), ו־ChatGPT יכול לפתוח עמודים, ללחוץ, למלא ולהוריד, בתוך הפרופיל שבו התוסף מותקן. כלומר, באתרים שבהם כבר מחוברים: Gmail, LinkedIn, מערכת CRM או פורטל ספקים.
לגבי זמינות, יש פער בין המקורות. OpenAI כותבת בעמוד של ChatGPT Work שהמצב זמין בכל התוכניות באפליקציות למחשב (macOS ו־Windows), ובתוכניות בתשלום גם בדפדפן ובנייד. Android Authority דיווח שהיכולות החדשות בתוסף זמינות בכל התוכניות, כולל החינמית, ואילו הסיכום השבועי Tuck AI Brief של בית הספר למנהל עסקים Tuck כתב שמצב Work בתוסף מיועד ל־Plus ומעלה. התיעוד עצמו מציין שהזמינות תלויה בפריסה ובהגדרות סביבת העבודה. לא אימתנו זמינות בחשבון ישראלי.
עוד פרט רקע: לפי The Verge ו־PCMag, הדפדפן העצמאי של OpenAI, ChatGPT Atlas, הופסק באוגוסט. במקום לבנות דפדפן משלה, OpenAI נכנסת עכשיו לדפדפן שכבר נמצא אצל רוב המשתמשים.
מה התוסף מבקש, ומה אפשר להגביל
בהתקנה, Chrome מציג רשימת הרשאות. לפי התיעוד, היא עשויה לכלול גישה לכלי הדיבאגר של הדפדפן, קריאה ושינוי של כל הנתונים בכל האתרים, קריאה ושינוי של היסטוריית הגלישה, ניהול הורדות, סימניות וקבוצות לשוניות. OpenAI מסבירה שההרשאות האלה נדרשות כדי שהתוסף יוכל להפעיל את הדפדפן, ושמעליהן יש שכבת אישורים משלה.
השכבה הזאת חשובה, וכדאי להכיר אותה לפני השימוש הראשון. כברירת מחדל, ChatGPT מבקש אישור לפני שהוא פועל באתר חדש, לפי שם האתר. יש ארבע אפשרויות: לאשר פעם אחת, לאשר לאתר הזה, לאשר לכל האתרים, או לסרב. את האפשרות "לכל האתרים" OpenAI עצמה מסמנת כ"סיכון מוגבר". אפשר לנהל רשימת אתרים מותרים ורשימת אתרים חסומים בהגדרות האפליקציה, תחת Computer Use. גישה להיסטוריית הגלישה נשאלת בכל משימה מחדש ואין לה אפשרות "לאשר תמיד".
ומה נשמר? לפי התיעוד, OpenAI לא שומרת תיעוד נפרד ומלא של כל הפעולות בדפדפן, אבל כל מה שהופך לחלק מהשיחה נשמר כמו כל שיחה: טקסט שנקרא מהעמוד, צילומי מסך, סיכומים והודעות. אם הזיכרון של ChatGPT מופעל, הוא יכול להשתמש בזיכרונות שמורים גם במשימות בדפדפן. ההמלצה של OpenAI היא לא להעביר סודות או מידע רגיש במיוחד דרך משימות בדפדפן, אלא אם הם נחוצים ויש מישהו ליד המסך שמאשר כל שלב.
בצד השני של הרשת: האקר אחד, הרבה סוכנים
התחקיר של Reuters, שנכתב בידי Raphael Satter, מבוסס על דוח של Snorre Fagerland, חוקר איומים ותיק ב־NorForge. Fagerland סרק את הרשת ומצא, החל מסביבות 2 באוקטובר, כשני תריסרים של מופעים חשופים של Cairn, פלטפורמת קוד פתוח לסוכני AI, שבהם השתמשו פושעי סייבר. החשיפה אפשרה לו לצפות בהם בזמן אמת.
ההאקר הפורה ביותר התחיל ב־25 בספטמבר, וכיוון את הסוכנים לאתרי מסחר מקוון בארצות הברית, קנדה, אוסטרליה ויפן. ההנחיות שנתן היו קצרות, פחות ממאה תווים סיניים. לפי הערכת החוקר, פריצה מוצלחת דרשה בדרך כלל כ־23 שעות של ניסיונות, והקמפיין כולו צרך טוקנים בשווי של כ־5,000 דולר, בערך 50 דולר לכל פריצה מוצלחת. עוד לפי ההערכה שלו, נעשה שימוש בשילוב של DeepSeek ו־Claude Code.
חשוב להפריד בין מה שאומת למה שלא. Reuters זיהתה את שמות הקורבנות באופן עצמאי, אבל כתבה במפורש שלא הצליחה לברר באיזו מידה נגנב מידע. Deere מסרה שאין לה אינדיקציה לגישה למידע רגיש. SharkNinja מסרה שנפגע אתר תמיכה נפרד שהכיל מידע על מוצרים בלבד ושהאיום נבלם. Cummins מסרה שהיא בודקת דיווח על אתר שמפעיל ספק צד שלישי. היוצר של Cairn כתב ברשת X שהפלטפורמה לא נועדה לתקיפות.
למה זה רלוונטי לעסק קטן בישראל? כי המספר שכדאי לזכור הוא לא מאה חברות, אלא חמישים דולר. כשעלות הניסיון יורדת, גם אתר קטן עם תוסף ישן או פאנל ניהול חשוף הופך למטרה כדאית. הסוכנים לא מתעייפים ולא מחפשים מטרה מעניינת. הם עוברים על רשימה.
Microsoft: לנהל סוכן כמו עובד חדש
בפוסט נפרד בבלוג האבטחה, Nadim Abdo מ־Microsoft פרש את הגישה של החברה. סוכן, הוא כותב, לא צריך לרשת אוטומטית את כל ההרשאות של העובד שהפעיל אותו. הוא צריך להתחיל בלי הרשאות כלל, לקבל רק מה שהמשימה דורשת, ורק לזמן שהמשימה נמשכת. Microsoft מציגה לשם כך כלים חדשים בשם Dynamic Permissions ו־Dynamic Agent Risk בתוך Project Perception, מערכת אבטחה ארגונית.
הדוגמה שלהם פשוטה וטובה: סוכן שמאשר החזרי הוצאות. הוא צריך לקרוא בקשות ולבדוק מדיניות. אם במהלך העבודה הוא נתקל במסמך שמכיל הזרקת הנחיות ומנסה לעשות משהו שלא קשור למשימה, המערכת לא חייבת לכבות אותו. היא יכולה להשאיר לו הרשאת קריאה, לחסום כתיבה ואישור, ולדרוש אישור אנושי לצעד המשמעותי.
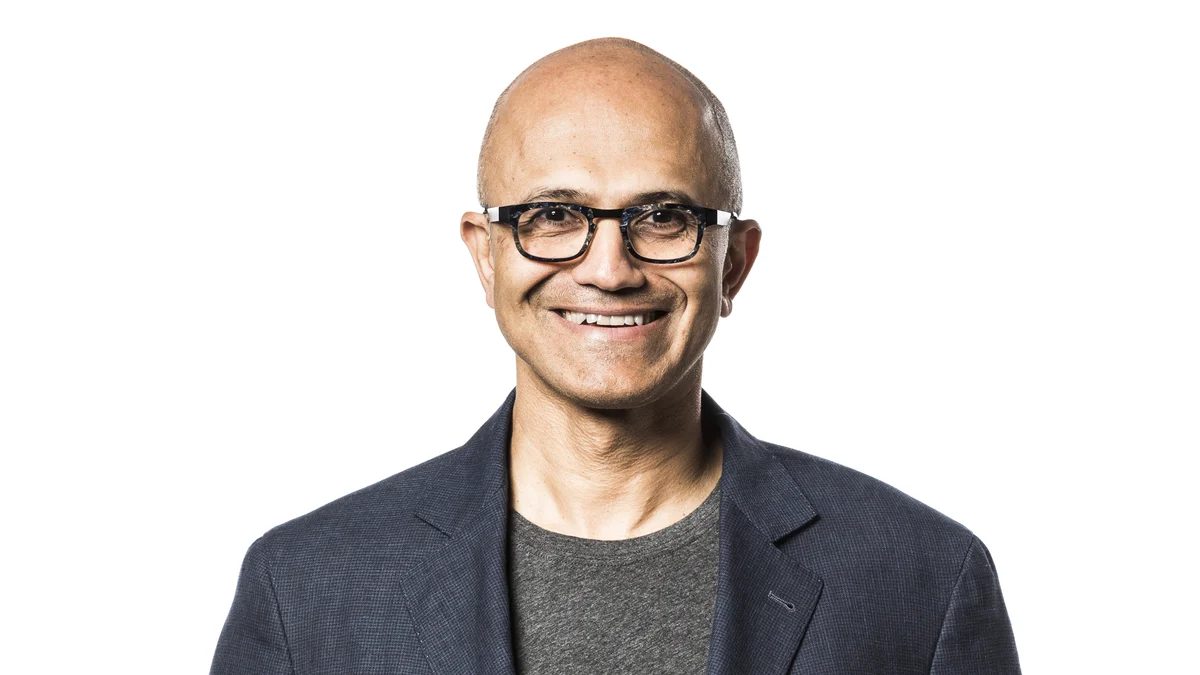
המוצרים של Microsoft מיועדים לארגונים גדולים, ולא מצאנו בהכרזה מחיר או מועד זמינות. אבל העיקרון עובר גם לעסק של אדם אחד. Satya Nadella, מנכ״ל החברה, ניסח אותו כך, לפי הציטוט בבלוג: "המערכת הסוכנית הכי אמינה לא תהיה זו עם המודל שאנחנו הכי סומכים עליו, אלא זו שבנויה כך שנוכל לסמוך על המודל הכי מעט."
מה זה אומר לעסק קטן וליוצרי תוכן
הנה ארבע משימות אמיתיות שעסק קטן עשוי לרצות להעביר לסוכן דפדפן, מסודרות מהבטוחה לפחות בטוחה:
1. איסוף והשוואה. חמש לשוניות של ספקי דיוור, תמחור של שלוש פלטפורמות לקביעת תורים, תנאים של שתי חברות סליקה. הסוכן קורא ומסכם בטבלה. אין כאן פעולה חיצונית, ולכן הסיכון הנמוך ביותר. גם כאן כדאי לבדוק מספרים מול המקור, כי סיכום מעוצב אינו הוכחה לנכונות.
2. מילוי טפסים עם עצירה. טופס ספק חדש, הרשמה לכנס, בקשת הצעת מחיר. הסוכן ממלא, אדם בודק ולוחץ "שלח". כאן החיסכון בזמן אמיתי והסיכון נשלט.
3. הורדות. חשבוניות מפורטל ספקים לקראת סוף החודש. שימושי, אבל קבצים שמורדים אוטומטית הם גם דרך מוכרת להחדרת קבצים זדוניים. כדאי להגביל לאתרים מוכרים ברשימת האתרים המותרים.
4. שליחת הודעות. תשובות ללקוחות ב־Instagram בדפדפן, פנייה למותג לשיתוף פעולה, הודעה בקבוצת WhatsApp Web. זו המשימה שהכי מפתה להעביר והכי מסוכנת. הודעה ששוגרה לא חוזרת, והיא מייצגת את המותג. ההמלצה שלנו: הסוכן מנסח, אדם שולח.
ליוצרי תוכן יש עוד שיקול. סוכן שעובד בפרופיל שבו מחוברים חשבון מודעות עם אמצעי תשלום, חשבון YouTube Studio או ממשק ניהול של חנות, מקבל גישה פוטנציאלית לכל אלה. הפתרון הפשוט ביותר הוא פרופיל דפדפן נפרד לעבודה עם סוכן, שבו מחוברים רק השירותים שהמשימה צריכה. בלי בנק, בלי ניהול מודעות, בלי סיסמאות שמורות שלא נחוצות.
התובנה שלנו: הערך נמצא ברגע העצירה
השיח סביב סוכנים נוטה למדוד אותם לפי מה שהם מסוגלים לעשות לבד. השבוע הזה מציע מדד אחר: כמה טוב הם עוצרים. ההאקר ב־Reuters לא עצר, כי לא היה מי שיעצור אותו. Microsoft בונה מערכות שלמות כדי לעצור סוכנים בזמן. ו־OpenAI, בדוגמה הטובה ביותר שלה, מלמדת לבקש מהסוכן לעצור לפני השליחה.
לעסק קטן אין צוות אבטחה ואין Guardian Agents. יש משהו פשוט יותר: הרגל. לפני כל משימה לסוכן דפדפן אפשר לשאול שלוש שאלות. איזה אתר הוא צריך, ורק אותו? מה הדבר האחרון שמותר לו לעשות לפני שהוא עוצר? ומה יקרה אם הוא יטעה בצעד הזה? אם התשובה לשאלה השלישית היא "הודעה ללקוח" או "תשלום", הצעד הזה נשאר אצל אדם. מתנת סוף השבוע בגיליון הזה בנויה בדיוק סביב שלוש השאלות האלה.
מקורות
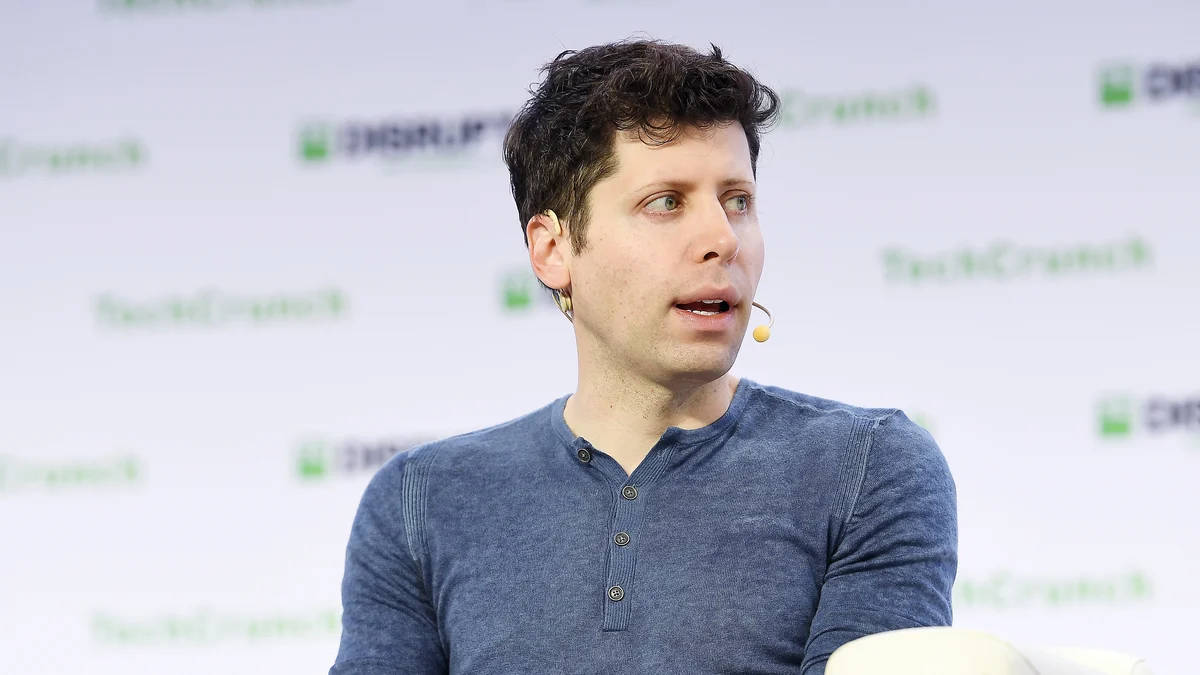
המקורות נבדקו ב־20.10.2026. קרדיט תמונה: צילום: TechCrunch, CC BY 2.0, דרך Wikimedia Commons. בתמונה: סם אלטמן, מנכ״ל OpenAI, על במת TechCrunch Disrupt 2019.
- OpenAI, ChatGPT Learn: Browser extension
- OpenAI: ChatGPT Work
- The Verge, 15.10.2026: ChatGPT can peek at your Chrome tabs now
- 9to5Google, 16.10.2026: ChatGPT gets deeper Google Chrome integration
- Android Authority, 19.10.2026
- PCMag, 19.10.2026: ChatGPT Can Now Take Control of Your Chrome Tabs
- Tuck AI Brief, שבוע 12 עד 18 באוקטובר
- Reuters (דרך Investing.com), 19.10.2026: How one hacker used AI agents
- NorForge: Inside Cairn
- The Verge: A hacker broke into John Deere and SharkNinja with an army of AI agents
- The Official Microsoft Blog, 19.10.2026: Securing the agentic insider
- Microsoft Security Blog, 19.10.2026: Agents are your newest insiders